Il prossimo 11 settembre segnerà una data cruciale per l’ecosistema tecnologico e della sicurezza europeo: entreranno infatti in vigore gli obblighi di segnalazione delle vulnerabilità previsti dal Cyber Resilience Act (CRA). Questo nuovo regolamento dell’Unione Europea, concepito per innalzare il livello di cybersecurity di tutti i prodotti hardware e software connessi alla rete, introduce requisiti stringenti e fissa le regole su larga scala per produttori, importatori e distributori, affiancandosi ad altre direttive esistenti cruciali come la NIS2.
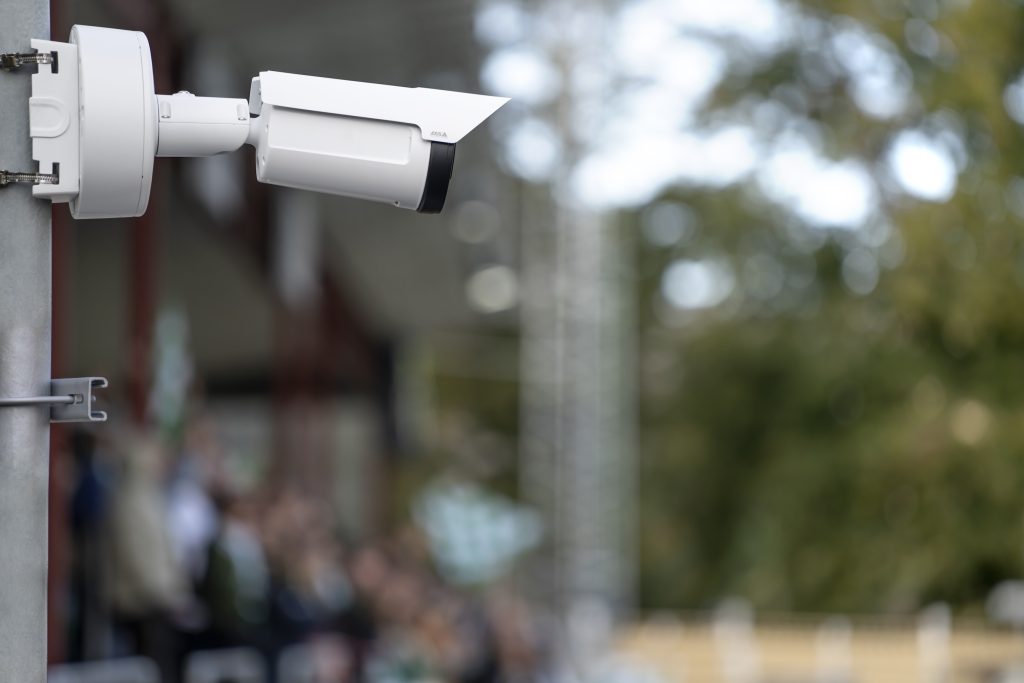
L’obiettivo principale del CRA è proteggere consumatori e aziende dai rischi derivanti da dispositivi con una sicurezza informatica inadeguata e garantire che qualsiasi prodotto con elementi digitali rispetti il principio Secure by Design. Nel settore della videosorveglianza, questo significa non solo proteggere un hardware connesso da possibili intrusioni, ma anche salvaguardare i dati sensibili che registra.
In questo scenario, Axis Communications, azienda specializzata nelle soluzioni di sorveglianza video di rete, sottolinea l’importanza per l’intera filiera di prepararsi ai nuovi requisiti attraverso un approccio strutturato alla cybersecurity. Sono quattro, in particolare, gli ambiti su cui il settore è chiamato a concentrarsi.
1. Nuovi obblighi di segnalazione e gestione tempestiva degli incidenti
A partire dall’11 settembre diverranno operativi i nuovi obblighi per la segnalazione delle vulnerabilità e degli incidenti di sicurezza gravi. La normativa impone tempistiche estremamente rigorose per tutelare gli utenti: un preavviso iniziale dovrà essere inviato alle autorità competenti entro 24 ore dalla scoperta, seguito da una notifica completa entro 72 ore. Infine, un rapporto conclusivo andrà presentato entro 14 giorni dall’adozione di una misura correttiva (o entro un mese per gli incidenti più severi). Le sanzioni per la mancata conformità sono pensate per fungere da forte deterrente, con multe che possono raggiungere i 15 milioni di euro o il 2,5% del fatturato annuo globale dell’azienda.
2. Security by Design e valutazione continua del rischio
I dispositivi connessi dovranno essere progettati e sviluppati con la cybersecurity integrata fin dall’inizio, secondo i principi Security by Design e by Default. Il CRA richiede che ogni prodotto sia sottoposto a una rigorosa valutazione del rischio informatico, da documentare e aggiornare per l’intero ciclo di vita del dispositivo. L’UE punta ad avere sui mercati prodotti sicuri fin dall’acquisto, che non richiedano complesse configurazioni da parte dell’utente. Il CRA prevede inoltre che ogni prodotto sia sottoposto a una rigorosa valutazione del rischio informatico, da documentare e aggiornare per l’intero ciclo di vita. Una vera architettura Secure by Design si basa su una solida radice di fiducia hardware (Hardware Root of Trust, HRoT), come l’impiego di elementi sicuri per l’archiviazione delle chiavi crittografiche, su cui poggia il sistema operativo del dispositivo.
3. Aggiornamenti garantiti per l’intero ciclo di vita
Così come avviene per PC o smartphone, anche i componenti digitali di qualsiasi dispositivo connesso, incluse le telecamere IP, dovranno poter ricevere aggiornamenti di sicurezza in modo agevole e per impostazione predefinita. La regolamentazione richiede che questi aggiornamenti siano resi disponibili per tutta la durata vitale del prodotto, fissando un periodo di supporto minimo obbligatorio di almeno cinque anni (con alcune eccezioni). I produttori dovranno inoltre fornire una documentazione tecnica trasparente e istruzioni chiare per supportare l’utente finale nell’installazione.
4. Responsabilità condivisa lungo tutta la supply chain
Il raggio d’azione del Cyber Resilience Act è estremamente ampio e definisce un ecosistema basato sulla responsabilità condivisa. Sebbene i produttori debbano garantire che ogni componente rilevante dei loro dispositivi (inclusi sistemi operativi e librerie di terze parti) soddisfi gli standard di cybersecurity, anche importatori e distributori devono esigere le medesime garanzie dai produttori stessi. Questo approccio rafforza la necessità di una stretta collaborazione lungo tutta la catena del valore, dai fornitori di componenti fino ai system integrator, affinché la conformità diventi un meccanismo di protezione reciproca e un fattore di fiducia per il cliente finale.
L’approccio di Axis alla cybersecurity
Axis ha adottato un approccio strutturato alla cybersecurity che copre l’intero ciclo di vita dei prodotti. Il Security Development Model (SDM) integra la sicurezza nelle diverse fasi di sviluppo, mentre la gestione continuativa delle vulnerabilità, il ruolo di CVE Numbering Authority e l’adozione di funzionalità di sicurezza hardware contribuiscono a rafforzare la resilienza dei dispositivi nel tempo.
“Il Cyber Resilience Act rappresenta un passaggio significativo nell’evoluzione dei requisiti di cybersecurity per i prodotti connessi”, dichiara Simone Biancardi, Key Account Manager End Customer di Axis Communications. “Il regolamento consolida un principio che riteniamo fondamentale: la sicurezza deve essere una priorità fin dalle prime fasi di progettazione e accompagnare il prodotto lungo tutto il suo ciclo di vita. Per il settore della videosorveglianza, questo implica un’attenzione costante alla gestione delle vulnerabilità, agli aggiornamenti e alla sicurezza dell’intera infrastruttura, oltre a una sempre maggiore collaborazione tra i diversi attori della filiera”.
