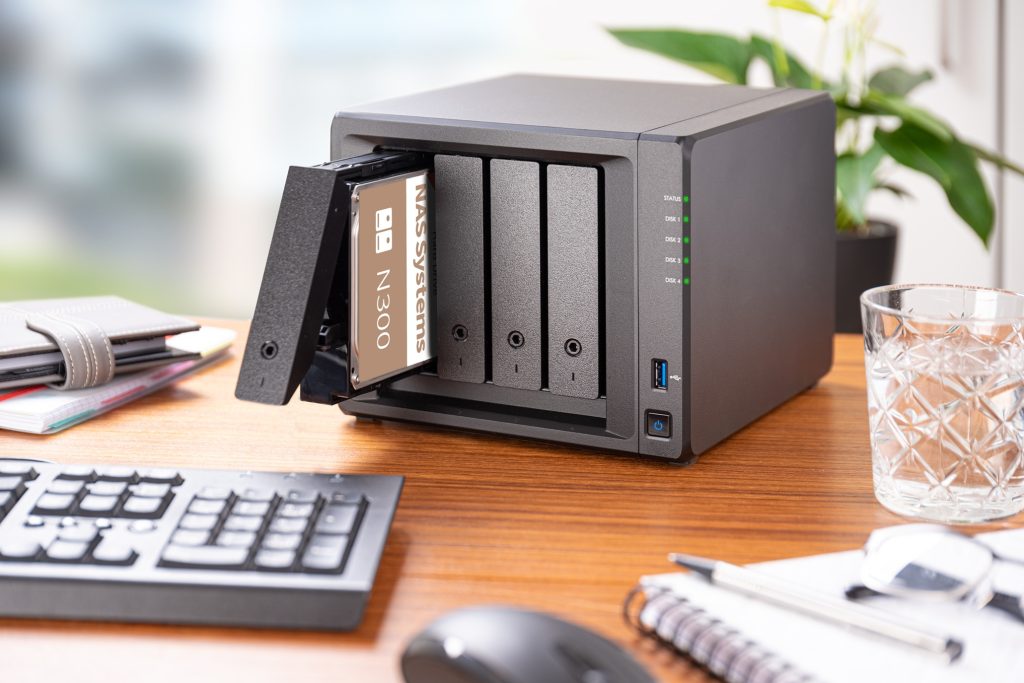
I sistemi NAS (Network-Attached Storage) sono soluzioni pratiche per l’archiviazione dati per abitazioni, piccoli uffici e aziende. Sono veloci da configurare e facili da usare, ma chi li possiede dovrebbe adottare alcune importanti precauzioni per garantire che i file in essi archiviati siano adeguatamente protetti. Dopotutto, la maggior parte degli attacchi non si basa su exploit sofisticati, ma sfrutta password deboli, configurazioni non sicure e software non aggiornati. Questa checklist di Toshiba aiuta gli utenti ad assicurarsi di non tralasciare nulla durante la configurazione iniziale o l’utilizzo quotidiano:
- Proteggere l’accesso dell’amministratore: alcuni sistemi NAS guidano gli utenti nella creazione di un account amministratore durante la configurazione, mentre altri richiedono semplicemente di impostare una password per un account amministratore già esistente. In entrambi i casi, i proprietari dei NAS dovrebbero scegliere una password complessa che combini numeri, lettere maiuscole e minuscole e caratteri speciali, garantendo una complessità sufficiente a rendere difficile il compito agli hacker. Se non è possibile modificare il nome utente di un account amministratore esistente, è consigliabile crearne uno nuovo. Ciò crea un ulteriore ostacolo per gli hacker, poiché non possono semplicemente indovinare il nome utente predefinito per l’accesso come amministratore. L’account amministratore originale dovrebbe poi essere disattivato.
- Configurare un accesso utente sicuro: è necessario disabilitare anche eventuali account ospite predefiniti. Se l’accesso come ospite è effettivamente necessario, occorre creare un nuovo account con un nome utente non facilmente intuibile. Inoltre, chiunque acceda regolarmente al NAS dovrebbe disporre di un proprio account, per evitare i rischi legati alla condivisione degli account. Questo vale anche per l’amministratore: l’account amministratore dovrebbe essere usato solo per la gestione del NAS, non per il lavoro quotidiano con i file archiviati. Seguendo il principio del privilegio minimo, agli utenti dovrebbero essere concesse solo le autorizzazioni di cui hanno effettivamente bisogno, anziché l’accesso a tutte le cartelle. Anche in questo caso è fondamentale utilizzare password complesse. Qualora più utenti necessitino di autorizzazioni identiche, è possibile creare gruppi con i diritti di accesso appropriati. È inoltre opportuno verificare regolarmente tutti gli utenti e le autorizzazioni, disattivando gli account e revocando le autorizzazioni quando non sono più necessari.
- Utilizzare le funzioni di sicurezza opzionali: se il NAS supporta l’autenticazione a due fattori, questa dovrebbe essere attivata almeno per l’account amministratore e preferibilmente per tutti gli utenti, in particolare quando è possibile accedere al NAS tramite internet. Altre funzioni di sicurezza da attivare, se disponibili, sono il blocco temporaneo degli account dopo diversi tentativi di accesso falliti e la disconnessione automatica degli utenti dopo un periodo di inattività prestabilito. La prima misura contribuisce a proteggere dagli attacchi di forza bruta, mentre la seconda riduce il rischio di accessi non autorizzati a seguito di un’inattività prolungata.
- Abilitare solo i servizi necessari: la maggior parte dei sistemi NAS offre ormai un’ampia gamma di funzioni. Oltre a fungere da server di file, molti possono svolgere anche il ruolo di server web, di posta elettronica e multimediali, nonché da piattaforme per macchine virtuali e container. Possono inoltre includere servizi di sincronizzazione con il cloud o di accesso remoto semplificato via internet. I proprietari dei NAS dovrebbero attivare queste funzioni e servizi solo quando necessario, anziché abilitarli semplicemente nell’eventualità che possano tornare utili in futuro. Dovrebbero inoltre verificare se vi siano funzionalità non necessarie abilitate di default e disabilitarle, ove possibile. Ciò contribuisce a ridurre la superficie di attacco.
- Mantenere aggiornati il sistema e le applicazioni: le vulnerabilità di firmware, sistemi operativi e applicazioni sono punti di accesso comuni per gli hacker I fornitori di NAS solitamente risolvono rapidamente le vulnerabilità note e rilasciano aggiornamenti, che però i proprietari del NAS devono anche installare. Gli utenti possono farlo manualmente, verificando regolarmente la disponibilità di aggiornamenti, oppure in modo automatico, opzione che solitamente deve essere prima abilitata.
- Utilizzare la crittografia: se il sistema lo supporta, dovrebbero essere crittografati sia i dati trasferiti da e verso il NAS sia quelli archiviati su di esso. La crittografia di volumi e cartelle può in genere essere attivata al momento della loro creazione. È preferibile la crittografia a livello di volume, perché protegge automaticamente tutti i dati, indipendentemente dalla cartella in cui sono archiviati. L’accesso ai file crittografati tramite gestori di file e protocolli come Server Message Block (SMB) può solitamente essere abilitato nelle impostazioni dei servizi file. L’accesso sicuro all’interfaccia web tramite browser, invece, richiede in genere l’installazione sul NAS di un certificato rilasciato da un’autorità di certificazione, sebbene alcuni produttori forniscano certificati gratuiti. Per l’accesso remoto via internet, una VPN è la soluzione migliore, perché evita di dover aprire porte e configurare il port forwarding sul router o sul firewall.
- Non dimenticare i backup: le configurazioni RAID (Redundant Array of Independent Disks) archiviano i dati in modo ridondante e consentono di recuperarli in caso di guasto di un hard disk. Tuttavia, il RAID non sostituisce il backup. I dati possono comunque andare persi se un ransomware cripta il sistema, se si verifica un guasto hardware o software, se il NAS subisce danni causati da incendio o allagamento, oppure se un utente cancella accidentalmente una cartella. È quindi necessario eseguire regolarmente il backup dei dati archiviati su un altro sistema, idealmente in un luogo diverso. Molti sistemi NAS offrono anche la funzionalità di snapshot, che crea istantanee immutabili di volumi e cartelle che il ransomware non può alterare. I proprietari del NAS non dovrebbero conservare queste copie solo sul NAS stesso, ma dovrebbero replicarle anche su un altro sistema.
- Configurare le notifiche: per evitare di essere colti alla sprovvista da guasti o eventi legati alla sicurezza, i possessori di NAS dovrebbero utilizzare le funzioni di notifica offerte dalla maggior parte dei modelli. In questo modo potranno ricevere un’e-mail o, se supportato, un SMS o una notifica via chat quando, ad esempio, un hard disk mostra segni di malfunzionamento, i tentativi di accesso falliscono o sono disponibili degli aggiornamenti. Se si utilizzano più sistemi NAS, tuttavia, è opportuno raccogliere le notifiche tramite SNMP su un server e monitorarle centralmente.
“I sistemi NAS spesso contengono una grande quantità di dati preziosi e insostituibili, dalle foto ai documenti importanti. I proprietari dovrebbero quindi prendersi il tempo necessario per configurare i propri sistemi in modo sicuro”, sottolinea Igor Misko, Senior Product Marketing Engineer, Business Development Storage Products di Toshiba Electronics Europe. “Dovrebbero inoltre scegliere con attenzione il modello di NAS e gli hard disk. Per proteggersi dai guasti degli hard disk, sono indispensabili almeno due alloggiamenti per hard disk e hard disk NAS dedicati. Se non sono necessarie funzionalità avanzate, può essere sufficiente anche un modello più semplice. Questo non solo permette di ridurre il costo iniziale di acquisto, ma i sistemi più semplici consumano in genere meno energia e presentano un minor rischio di configurazioni errate”.
