I drive USB rappresentano una soluzione pratica per avere sempre a portata di mano le informazioni più importanti: documenti finanziari da portare a un incontro con un cliente, file di lavoro da trasferire da un dispositivo all’altro, backup di documenti di famiglia o documenti personali da custodire durante i viaggi. Tuttavia, proprio questa portabilità espone i drive al rischio di smarrimento, furto o collegamento a computer non affidabili. Se un drive contenente informazioni sensibili finisce nelle mani sbagliate, la crittografia contribuisce a garantire che i dati restino illeggibili in assenza di un’adeguata autenticazione.
Kingston Digital Europe, azienda produttrice di memorie flash affiliata a Kingston Technology Company, specialisti nei prodotti di memoria e nelle soluzioni tecnologiche, condivide un articolo in cui illustra i criteri fondamentali per individuare il drive crittografato più adatto alle proprie esigenze, aiutando privati e organizzazioni a proteggere al meglio le informazioni sensibili, ora che i dati in mobilità sono sempre più presenti nella vita di tutti i giorni.
Drive crittografati: quattro criteri essenziali per la scelta
La crittografia è fondamentale per la sicurezza dei dati sensibili in mobilità; tuttavia, non tutti i drive presentati come “crittografati” offrono lo stesso livello di protezione. Per questo Kingston indica quattro criteri essenziali che aiutano gli utenti a compiere una scelta più consapevole:
- Produttore affidabile e di comprovata esperienza: La sicurezza richiede una competenza consolidata. È opportuno scegliere fornitori con una solida esperienza nello storage sicuro e nella protezione dei dati, orientandosi verso prodotti sottoposti a test rigorosi, inclusi, laddove applicabile, test di penetrazione indipendenti. Le decisioni in materia di sicurezza non dovrebbero basarsi soltanto sul prezzo, sulla capacità o su generiche promesse di “crittografia” a fini di marketing.
- Crittografia hardware sempre attiva: Non tutti i sistemi di crittografia funzionano allo stesso modo. A differenza della crittografia software, vulnerabile a malware e attacchi informatici, i drive con crittografia hardware integrano un microprocessore sicuro dedicato. I file vengono crittografati automaticamente al momento del salvataggio e decrittografati solo dopo l’autenticazione. La crittografia hardware XTS-AES a 256 bit, standard di settore, custodisce le chiavi di crittografia all’interno del dispositivo, mentre l’attivazione permanente contribuisce a impedire che gli utenti disattivino o aggirino la protezione dei dati.
- Certificazioni e standard di sicurezza riconosciuti: Per le organizzazioni che gestiscono informazioni altamente sensibili, le garanzie di sicurezza dovrebbero essere avvalorate da standard e certificazioni riconosciuti. Tra gli standard più accreditati figurano il NIST FIPS 140-3, standard di crittografia del governo statunitense riconosciuto a livello mondiale, sviluppato dal National Institute of Standards and Technology (NIST) degli Stati Uniti e basato su rigorosi test indipendenti, e la conformità TAA, requisito cruciale per le forniture federali e della difesa USA, che attesta l’affidabilità della supply chain. Queste convalide offrono un’ulteriore garanzia del fatto che i controlli di sicurezza di un prodotto sono stati sottoposti a valutazioni e test rigorosamente definiti: un aspetto particolarmente rilevante per enti pubblici, settori regolamentati e organizzazioni che gestiscono dati sensibili.
- Funzionalità di protezione avanzate: La crittografia è solo uno dei livelli di protezione. È bene valutare anche le funzionalità che aiutano a contrastare i metodi di attacco più comuni e a ridurre il rischio di accessi non autorizzati: la protezione dagli attacchi brute-force, in grado di cancellare i dati dopo ripetuti tentativi errati di inserimento della password; la protezione BadUSB contro le manomissioni dolose del firmware; le opzioni multi-password per gli accessi Amministratore e Utente o per il recupero dei dati; le doppie modalità di sola lettura, che evitano modifiche ai dati quando il drive è collegato a host non affidabili.
Il drive giusto per ogni scenario di utilizzo
La scelta del drive crittografato più adatto dipende in ultima analisi dalle informazioni da proteggere, dalle modalità di utilizzo e dal livello di sicurezza e conformità richiesto. Le esigenze di uno studente che porta con sé materiali di studio e documenti personali possono differire notevolmente da quelle di una struttura sanitaria che trasferisce informazioni sensibili o di un’azienda che crea un backup offline.
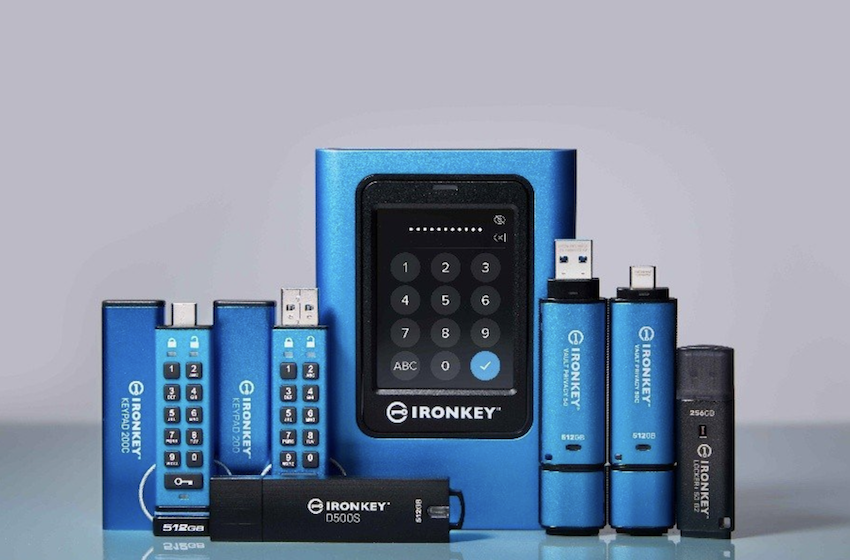
Con un’esperienza di oltre vent’anni ai vertici dello storage con crittografia hardware, Kingston propone la gamma di drive sicuri Kingston IronKey™, progettata per proteggere i dati delle più diverse tipologie di utenti e applicazioni: dai comuni file personali alle informazioni professionali sensibili, fino ai dati di importanza critica per le aziende.
- Studenti, famiglie e utenti comuni hanno bisogno di uno storage semplice, economico e affidabile per documenti personali, dichiarazioni fiscali e altri file privati.Il drive Flash USB Kingston IronKey Locker+ 50 G2 offre uno storage con crittografia hardware XTS-AES a 256 bit di immediato utilizzo, dotato di opzione multi-password e di un software integrato che consente una configurazione rapida senza alcuna installazione. È una soluzione semplice e pratica per passare dal computer di casa a quelli di scuola e ufficio, mantenendo i file privati protetti anche in caso di smarrimento o furto del drive, o di collegamento a computer condivisi.
- Freelance e lavoratori da remoto gestiscono ogni giorno, su più dispositivi, materiali riservati destinati ai clienti, contratti e documenti finanziari.La serie Kingston IronKey Vault Privacy 50 abbina la crittografia hardware XTS-AES a 256 bit alle opzioni password Admin, User e One-Time Recovery, contribuendo a proteggere i dati sensibili e offrendo al tempo stesso la possibilità di ripristinare l’accesso in caso di smarrimento della password User.
- I professionisti che operano con apparecchiature specializzate trasferiscono abitualmente dati critici tra piattaforme dedicate, come i sistemi medicali, industriali e di sicurezza.La serie Kingston IronKey Keypad 200 èdotata di convalida FIPS 140-3 di Livello 3, oltre che provvista di un tastierino alfanumerico per l’accesso tramite PIN e funziona indipendentemente dal sistema operativo e dal dispositivo: il drive può così essere sbloccato senza alcun software e poi collegato ai sistemi compatibili dotati di porta USB. Inoltre, la protezione antimanomissione contribuisce a salvaguardare i dati in caso di smarrimento o furto del drive.
- Le piccole e medie imprese gestiscono quotidianamente grandi volumi di dati preziosi: dai database di dipendenti e clienti ai backup offline per il disaster recovery.L’SSD esterno Kingston IronKey Vault Privacy 80– tre volte vincitore del premio Platinum agli ASTORS Homeland Security Awards – unisce un’intuitiva interfaccia touchscreen, simile a quella di uno smartphone, a capacità fino a 8TB, offrendo a IT manager e titolari d’azienda un modo semplice per proteggere dati aziendali di grandi dimensioni.
- Le imprese e i settori regolamentati che operano in ambito finanziario, sanitario, legale o governativo devono rispettare severi obblighi in materia di privacy dei dati e normative sulla supply chain.Il drive Flash USB Kingston IronKey D500S disponedi convalida FIPS 140-3 di Livello 3, crittografia hardware XTS-AES a 256 bit e conformità TAA, ed è realizzato secondo gli standard militari MIL-STD-810F. Lo chassis in zinco ad alta resistenza, la struttura riempita in resina epossidica e le protezioni crypto-erase automatiche contribuiscono a ridurre il rischio di accessi fisici e digitali non autorizzati, soddisfacendo al tempo stesso i più severi requisiti di sicurezza e di approvvigionamento.
“Lo storage portatile permette di trasferire con facilità le informazioni importanti ovunque servano; questa comodità, però, non deve andare a scapito della sicurezza”, ha dichiarato Kingston. “L’impegno di lunga data di Kingston per la protezione dei dati si fonda su un principio: aiutare gli utenti a compiere scelte consapevoli in materia di sicurezza. Il punto di partenza è comprendere il valore e la sensibilità dei propri dati, per poi individuare il giusto equilibrio tra sicurezza hardware, facilità d’uso e conformità.”
Con una quantità crescente di informazioni che circola al di fuori dei tradizionali ambienti d’ufficio, la protezione dei dati in mobilità va considerata una componente essenziale di una più ampia strategia di sicurezza. Forte di certificazioni di sicurezza riconosciute a livello internazionale – tra cui la convalida NIST FIPS 140-3 di Livello 3, la conformità TAA e la certificazione FIPS 197 – e di numerosi riconoscimenti di settore, Kingston IronKey continua a offrire soluzioni affidabili per la protezione dei dati a privati, aziende e settori altamente regolamentati.